Google Gemini 3.8 Flash and Cyber:面向智能体、复杂推理与网络安全的下一代 Gemini
在人工智能与网络安全交叉领域,Google Gemini 3.8 Flash and Cyber 展现出了令人瞩目的技术突破。作为专为智能体(Agent)与高复杂度任务优化的模型,它不仅继承了 Flash 系列一贯的极速响应与极低调用成本,更在多步逻辑推理与长上下文代码生成上实现了质的飞跃。通过开放高效的 API…
Hacktron Automations:实现从漏洞发现到安全修复的完整闭环。
在DevSecOps日益成为行业标配的今天,Hacktron Automations…
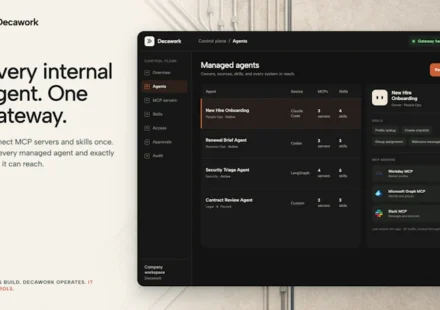
Decawork:掌控企业内部的AI智能体与工具
Decawork精准切中了当前企业AI落地过程中的核心痛点:员工自发使用生成式AI工具提效,却往往引发数据泄露与合规隐患。该产品以严谨的软件工程管理思维,彻底重构了AI智能体的全生命周期。它将原本分散在个人终端的实验性代码,平滑转化为可审计、可追踪的企业级数字资产。其最大亮点在于完美平衡了开发自由度与IT治理需求,既允许工程师在Claude…
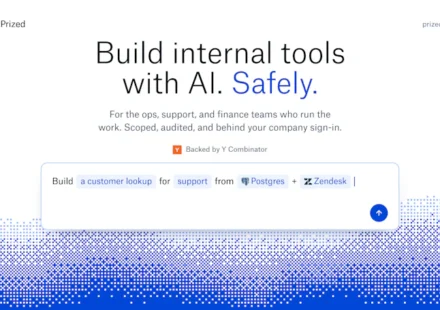
Prized:让非技术人员轻松构建安全的内部工具
在数字化转型的浪潮中,Prized 以其独特的“AI驱动+零代码”定位精准切中了企业内部工具开发的痛点。传统模式下,业务部门高度依赖IT团队排期开发后台系统,不仅交付周期漫长,且极易因权限配置疏漏引发安全隐患。Prized…
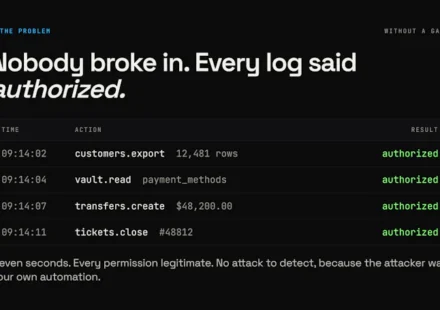
Execlave:守护AI智能体通往现实世界的安全之门
在生成式AI爆发式增长的当下,企业级智能体的“失控风险”已成为技术负责人最头疼的难题。Execlave精准切中这一痛点,以“运行时策略引擎”为核心,重新定义了AI安全治理的标准范式。与传统依赖事后日志分析或静态权限配置的方案不同,Execlave采用前置拦截架构,将安全策略无缝嵌入智能体的决策链路中。无论是调用外部API、访问核心数据库还是执行自动化脚本,所有操作均在受控环境中接受实时校验。其内置的一键熔断机制与全链路审计追踪功能,不仅大幅降低了误操作带来的业务中断风险,更让合规团队轻松应对SOC…
Shieldstral:运行时为文本与图像动态定义安全边界
在生成式AI爆发式增长的今天,内容安全已成为企业落地的核心痛点。Shieldstral 作为一款轻量级开源多模态安全护栏,精准切中了这一需求。它仅凭 30 亿参数便实现了强大的图文联合风控能力,打破了传统单一模态检测的局限。最引人注目的是其“自然语言策略配置”特性,开发者无需繁琐的代码调试,直接用日常语言即可实时定义合规红线,极大降低了安全部署门槛。得益于极致的轻量化架构,Shieldstral 能在单张 16GB…
Aegisora:专为AI智能体工具调用与API交互打造的轻量级控制平面。
Aegisora 直击当前企业级 AI 落地痛点,将模糊的“AI 安全”概念转化为可量化、可执行的精细化管控。作为专为应用安全(AppSec)团队量身定制的零延迟代理层,它彻底摒弃了传统方案中臃肿的中间件依赖,以极简架构无缝嵌入现有 DevOps 流程。其核心优势在于对大语言模型(LLM)行为的毫秒级拦截与策略执行:无论是自动阻断越权 API 调用、实时动态脱敏个人隐私数据(PII),还是为自主智能体生成清晰可读的结构化审计日志,均能实现开箱即用。在开发者工具与人工智能加速融合的背景下,Aegisora…
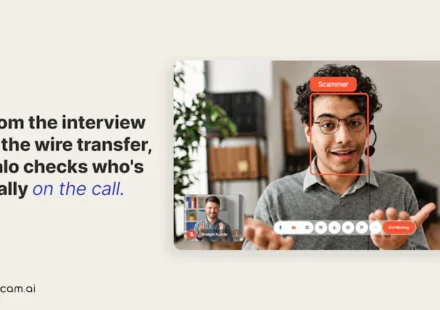
Halo by Scam AI:视频通话实时鉴真,一眼识破AI换脸
在生成式 AI 技术狂飙突进的今天,视频会议早已成为远程协作的标配,但“眼见为实”正面临前所未有的挑战。Halo by Scam AI 正是为此痛点而生的一款轻量级端侧安全工具。它摒弃了传统依赖云端算力的模式,将 AI 鉴伪引擎直接部署于本地设备,实现了对 Zoom、Teams 及 Google Meet…
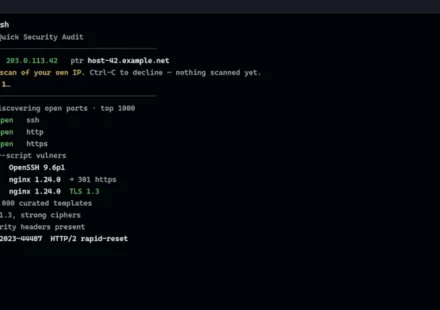
qsa.sh:在终端内完成对外部IP的安全扫描
qsa.sh 是一款令人惊艳的轻量级终端安全扫描利器,完美契合现代 DevOps 与安全运维的高效需求。它摒弃了繁琐的配置与庞大的依赖包,仅凭一条 `curl` 命令即可无缝调度 naabu、nmap、vulners 和 nuclei 等业界顶尖扫描引擎,在短短30秒内精准绘制出服务器的公网暴露面。其“无账号、零存储”的极简设计理念极大降低了数据隐私顾虑,特别适合追求敏捷迭代的开发者与中小企业安全团队。免费版已能高效满足日常基线检查,而 Pro 版的异步全端口扫描与 Deep…
Cynative Security Research Agent:向你的云环境提问,绝不破坏生产环境。纯只读模式。
在云原生与安全合规日益收紧的今天,Cynative Security Research Agent 堪称开发者手中的“数字安检仪”。它巧妙地将大语言模型的推理能力与严格的 IAM 权限控制结合,彻底解决了传统 AI 助手“懂技术但爱乱改”的痛点。其核心亮点在于“架构级只读”设计:所有查询请求在落地前都会被拆解为最小化 IAM 动作,并强制匹配只读策略,从根源上杜绝了误操作或恶意篡改的可能。对于日常排查公网暴露面、审计 CI/CD…
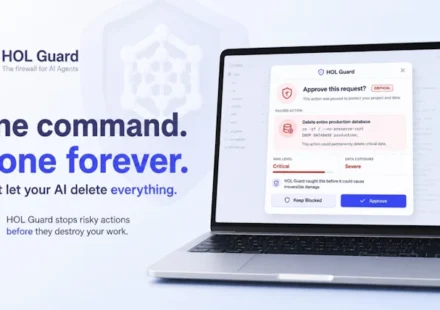
HOL Guard:首款AI智能体防火墙
在生成式AI爆发式增长的当下,智能体(Agent)正以前所未有的速度接入企业核心业务,但随之而来的权限滥用与数据泄露风险也令安全团队倍感压力。HOL Guard的出现可谓恰逢其时。作为业内首款专注AI智能体的防火墙,它巧妙地在智能体执行层与企业基础设施之间构筑了一道动态防御屏障。与传统依赖事后审计的安全方案不同,HOL…
MonoCloud for Startups:为客户、API 和智能体提供统一的身份层
在AI智能体满天飞的时代,你的API和代码可能比员工还要忙碌,但谁来管住它们?MonoCloud 初创企业版就是那个尽职尽责的“赛博保安队长”。它绝不满足于只给你画个简单的登录框,而是直接把权限控制、行为审计和一键撤销玩到了极致。基于 Cedar 的细粒度授权让“谁能看什么”变得像手术刀一样精准,而 mTLS 和证书绑定信任则给 API 穿上了坚固的防弹衣。最绝的是,它把人类用户、机器服务和 AI…
Kastra:Claude、Cursor、Codex 和 OpenClaw 的运行时授权
在人工智能狂飙突进的今天,AI 智能体正从“聊天助手”进化为“数字员工”,但随之而来的越权操作和提示词注入风险也让开发者如履薄冰。Kastra 精准切中了当前 AI 安全领域的痛点。它没有选择笨重的静态扫描,而是巧妙构建了“运行时授权层”。想象一下,你给 AI 配了一位反应速度低于 1 毫秒的“贴身保镖”,在它调用工具前,Kastra 就已经把规矩立好了。最让人惊喜的是它的“大一统”能力,只需一个控制平面就能搞定所有安全策略。在 GitHub…
Lunen.ai:打造全团队可运行、可管控的 AI 智能体
在企业级人工智能落地这场大戏里,Lunen.ai 精准踩中了当前最大的痛点:“好用”与“安全”仿佛天生宿敌。我们用惯了 ChatGPT 这种“体验拉满、合规裸奔”的 C 端神器,转头又被传统企业软件那“安全拉满、反人类交互”的界面折磨得痛不欲生。Lunen 的出现,就像是在这两极之间架起了一座优雅的桥梁。它没有为了安全牺牲生产力,也没有为了好用而放弃审计追踪。对于苦于“影子 AI”泛滥的 CIO 和渴望高效工具的打工人来说,Lunen 提供了一套既能放手让 AI…
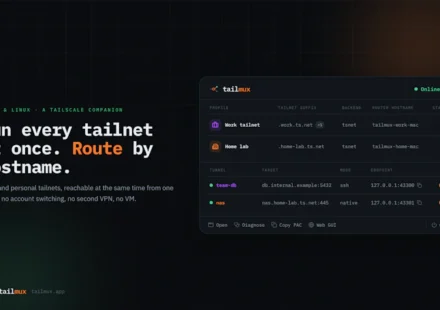
TailMux:同时连接多个 Tailscale 网络,无需切换 + 无需虚拟机
TailMux 精准击中开发者痛点。这款 Tailscale多网工具巧妙绕过官方限制,通过嵌入式节点实现真正并行连接。严格隔离守住安全底线,堪称 Mac…