AuthMonster:你真正愿意主动使用的双因素认证 App
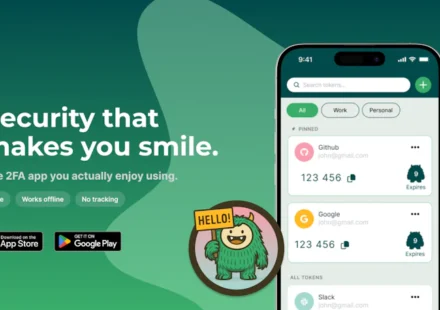
AuthMonster 彻底打破了传统双因素认证工具“能用就行”的刻板印象。在移动端安全领域,多数大厂的安全类应用往往沦为生态附庸,界面生硬且缺乏交互设计。而 AuthMonster 巧妙地将硬核的安全防护与轻松愉悦的使用体验深度融合,不仅完美兼容 Android 与 iOS 双平台,更通过可爱的 TOKI…
VibeDefend by CybeDefend:一行命令,为你的Cursor与Claude Code筑牢安全防线
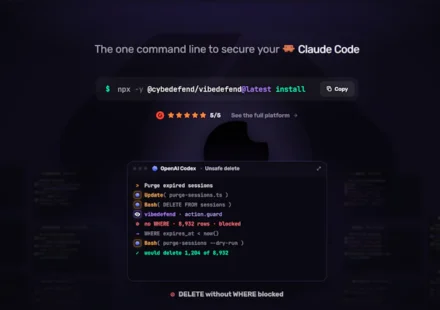
在AI编程日益普及的今天,效率与安全往往难以兼得。VibeDefend正是为此痛点而生的一款轻量级开发者工具。它巧妙地将氛围编程的流畅体验与企业级安全防护无缝融合。最打动我的是其前置拦截机制:不同于传统事后审计,VibeDefend能在代码生成瞬间实时扫描Diff,并在危险指令如误删目录提权操作或泄露密钥触发前果断叫停。更智能的是,它能自动解析仓库历史,将业务逻辑与安全红线注入AI上下文,让大模型真正懂你的项目规范。安装过程极简,一条命令即可完成多平台适配,且基础功能永久免费免绑卡,极大降低了中小团队的试…
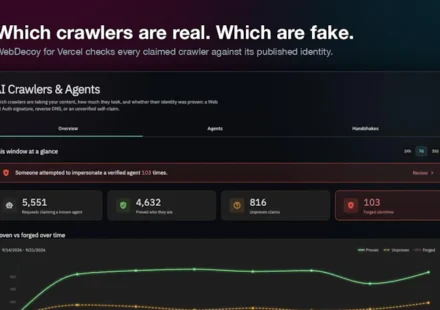
WebDecoy for Vercel:精准识别访问你 Vercel 应用的真实爬虫与伪造流量
在如今流量生态日益复杂的背景下,Vercel 开发者最头疼的莫过于如何精准区分真实业务流量与恶意爬虫。WebDecoy for Vercel 提供了一套极其优雅的无侵入式解决方案。它巧妙利用 Vercel 原生的 Log Drain 机制,在零代码改造的前提下,实现了对每一笔请求的精细化溯源。其核心优势在于“只监不控”的设计哲学:通过严格校验官方 IP 白名单与 UA…
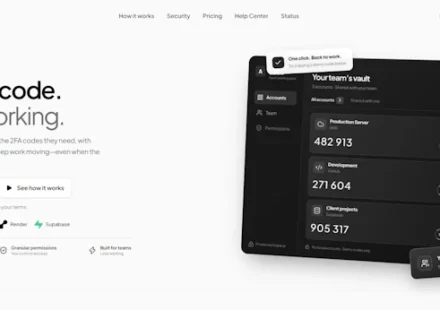
Pair2FA:为团队提供安全的二次验证共享方案
在远程协作与敏捷开发成为常态的今天,团队账户的二次验证(2FA)管理往往成了效率瓶颈。Pair2FA 精准切中这一痛点,以极简的 SaaS 架构重新定义了安全凭证的流转方式。它并非简单粗暴地“共享密码”,而是通过实时令牌同步机制,在保障核心资产安全的前提下,彻底抹平了跨时区、跨岗位的验证等待时间。对于频繁切换云控制台、CI/CD 流水线或第三方 SaaS 平台的团队而言,Pair2FA…
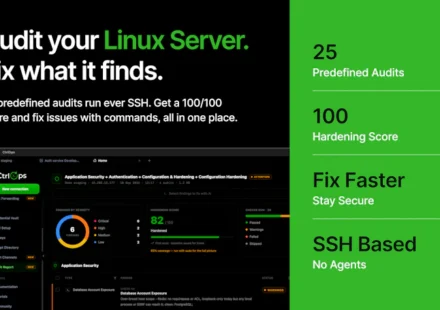
CtrlOps 1.0:你的服务器。AI审计、管理与部署,尽在掌控。
对于常年与 Linux 服务器打交道的开发者和运维人员而言,CtrlOps 1.0 堪称一款“开箱即用”的安全与效率神器。它巧妙地将 AI 能力融入本地环境,彻底告别了繁琐的命令行排查。25 项安全加固检测不仅给出直观评分,更直接输出可执行的修复指令,让漏洞修补变得像点击按钮一样简单。最让人惊喜的是其零信任权限管理:无需 SSH 即可全局管控登录账号,一键收回或下放权限,真正实现了“最小权限原则”。内置的日志检索引擎同样出色,海量日志秒级定位,大幅缩短故障排查时间。结合 GitHub…
Koreshield:AI客服代理的安全防护与决策审计
Koreshield精准切中了当前AI客服落地的核心痛点——信任边界模糊带来的安全隐患。传统大模型直接处理用户输入与外部文档时,极易遭遇提示词注入、数据越权访问或策略漂移等风险。该产品通过前置拦截机制,在请求进入推理引擎前完成多维沙箱校验,有效阻断恶意指令与敏感信息外泄。其内置的决策审计日志不仅满足企业合规要求,更为故障排查提供了可追溯的证据链。对于追求高可用与安全基线的技术团队而言,Koreshield以极简的集成方式实现了零信任架构的平滑落地,大幅降低了AI智能体在生产环境中的试错成本。无论是金融客服…
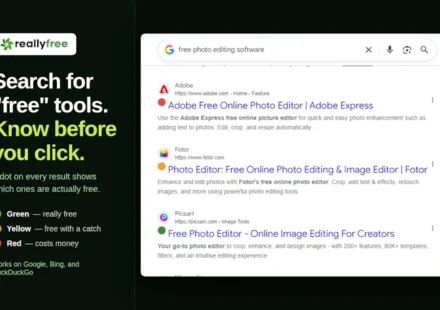
ReallyFree:点击前,看清什么是真正的“免费”
在流量变现与数据收割主导的互联网生态中,“免费”二字早已暗藏诸多隐形门槛与隐私风险。ReallyFree…
Arcjet:为构建中的 AI 代理提供运行时安全防护
Arcjet 将运行时安全无缝嵌入 AI 开发流程,精准切中大模型应用中日益严峻的安全痛点。作为一套轻量级 SDK,它摒弃了传统安全网关的重型部署模式,支持直接集成至现有代码库。开发者仅需几行代码调用,即可激活提示词注入防御、智能体工具调用授权、敏感信息动态脱敏及自动化反爬防刷能力。其“事前拦截”架构极具前瞻性,在业务逻辑执行前完成实时风险研判,有效规避越权访问与数据泄露隐患。对于注重性能与合规的 AI 产品团队,Arcjet 不仅是一套开箱即用的开发者工具,更是保障 AI…
Stile.iD:一款注重隐私的身份验证API,用于核验真实用户
Stile.iD 是一款将“隐私优先”理念贯彻到底的身份验证解决方案。在传统KYC流程中,企业往往面临数据存储合规重压与用户信任流失的双重困境,而 Stile.iD…
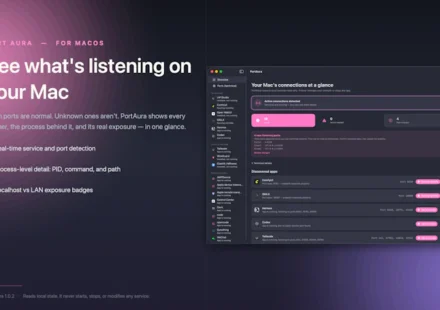
PortAura:轻松掌握 Mac 端口监听动态
在 macOS 开发与安全审计日益重要的今天,PortAura 无疑是一款直击痛点的利器。它彻底摒弃了传统依赖命令行排查端口的繁琐流程,以极简的原生界面直观呈现进程与端口的映射关系。对于开发者而言,它能快速定位异常监听服务,大幅缩短调试周期;对于安全从业者,其独创的“可信基线对比”功能如同为系统安装了动态监控雷达,任何未经授权的端口暴露或配置漂移都能被即时捕捉并高亮提示。更值得称道的是,PortAura…
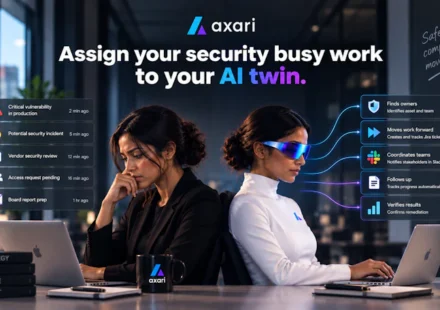
Axari:将安全繁琐事务委派给你的AI分身
Axari是一款专为现代安全运营中心(SOC)打造的AI驱动型自动化平台,其核心亮点在于独创的“AI分身”架构。它并非传统的规则引擎,而是深度理解安全上下文、能跨工具链与多团队协作的智能体。在实际应用中,Axari无缝嵌入Slack与Microsoft…
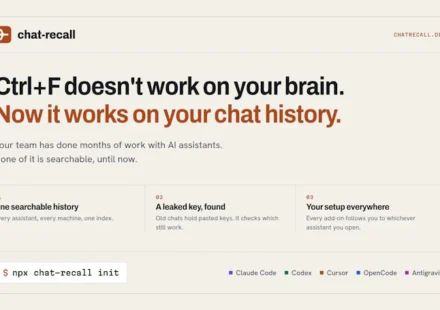
chat-recall:AI对话的专属Ctrl+F
在AI深度融入现代研发流程的今天,跨平台对话数据的碎片化已成为团队效率的隐形杀手。chat-recall精准切中这一痛点,以极简的命令行交互打通Claude…
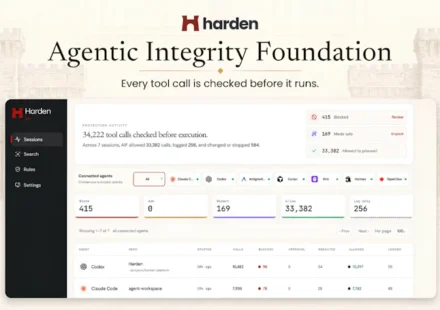
Harden:AI 编程代理的安全防护层
在 AI 编程代理日益普及的今天,自动化脚本的潜在安全风险不容忽视。Harden 正是为此痛点量身打造的本地化安全防线。它并非传统的静态防火墙,而是深度集成于开发工作流的智能拦截器。通过实时解析请求参数与历史会话上下文,Harden…
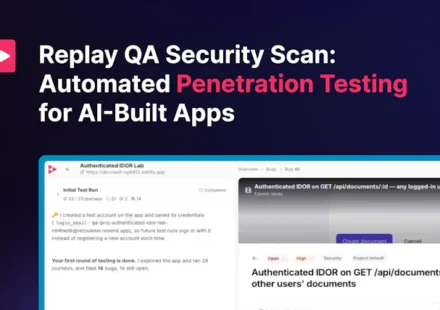
Replay QA Security Scan:专为 AI 生成应用打造的自动化渗透测试
在AI编程全面普及的当下,代码生成速度往往远超人工安全审查的极限,Replay QA Security…
Gemini 3.8 Flash and Cyber:面向智能体、复杂推理与网络安全的下一代 Gemini
作为当前大模型赛道中兼顾效率与安全性的标杆之作,Gemini 3.8 Flash 系列再次刷新了行业认知。其核心优势在于将前沿的人工智能推理能力无缝嵌入自动化工作流,尤其在长周期代码生成与多步逻辑拆解上展现出惊人的稳定性。对于开发者而言,开放的 API 接口不仅延迟极低,更在算力成本控制上做到了极致,真正实现了闪电级响应与高性能计算的最佳平衡。在网络安全维度,Flash Cyber…
Google Gemini 3.8 Flash and Cyber:面向智能体、复杂推理与网络安全的下一代 Gemini
在人工智能与网络安全交叉领域,Google Gemini 3.8 Flash and Cyber 展现出了令人瞩目的技术突破。作为专为智能体(Agent)与高复杂度任务优化的模型,它不仅继承了 Flash 系列一贯的极速响应与极低调用成本,更在多步逻辑推理与长上下文代码生成上实现了质的飞跃。通过开放高效的 API…
Hacktron Automations:实现从漏洞发现到安全修复的完整闭环。
在DevSecOps日益成为行业标配的今天,Hacktron Automations…
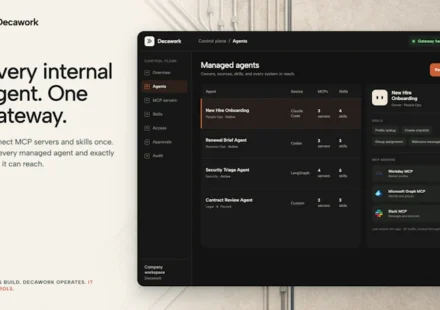
Decawork:掌控企业内部的AI智能体与工具
Decawork精准切中了当前企业AI落地过程中的核心痛点:员工自发使用生成式AI工具提效,却往往引发数据泄露与合规隐患。该产品以严谨的软件工程管理思维,彻底重构了AI智能体的全生命周期。它将原本分散在个人终端的实验性代码,平滑转化为可审计、可追踪的企业级数字资产。其最大亮点在于完美平衡了开发自由度与IT治理需求,既允许工程师在Claude…
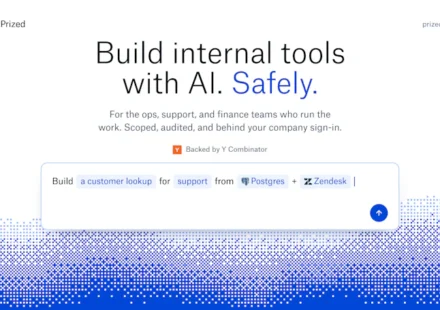
Prized:让非技术人员轻松构建安全的内部工具
在数字化转型的浪潮中,Prized 以其独特的“AI驱动+零代码”定位精准切中了企业内部工具开发的痛点。传统模式下,业务部门高度依赖IT团队排期开发后台系统,不仅交付周期漫长,且极易因权限配置疏漏引发安全隐患。Prized…
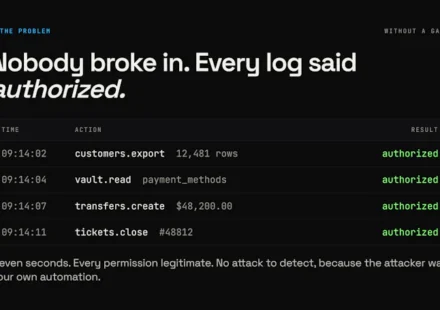
Execlave:守护AI智能体通往现实世界的安全之门
在生成式AI爆发式增长的当下,企业级智能体的“失控风险”已成为技术负责人最头疼的难题。Execlave精准切中这一痛点,以“运行时策略引擎”为核心,重新定义了AI安全治理的标准范式。与传统依赖事后日志分析或静态权限配置的方案不同,Execlave采用前置拦截架构,将安全策略无缝嵌入智能体的决策链路中。无论是调用外部API、访问核心数据库还是执行自动化脚本,所有操作均在受控环境中接受实时校验。其内置的一键熔断机制与全链路审计追踪功能,不仅大幅降低了误操作带来的业务中断风险,更让合规团队轻松应对SOC…