Replay QA Security Scan:专为 AI 生成应用打造的自动化渗透测试
专为 AI 生成应用打造的自动化渗透测试
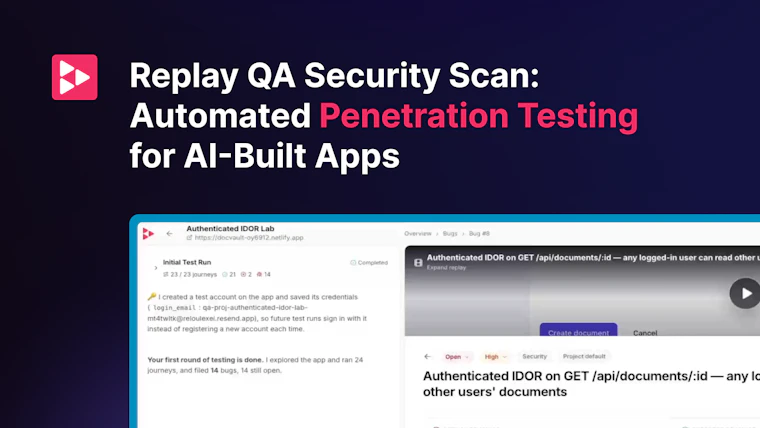
Replay 现已支持在每次 QA 流程中自动对您的 Web 应用执行渗透测试:涵盖注入漏洞、访问控制失效、IDOR(越权访问)等 AI 生成代码极易遗漏的安全盲区。测试结果将直接生成完整的漏洞报告,附带攻击证据与修复建议。支持按日或按周定时运行,彻底告别“记得去测试”的繁琐提醒。每天醒来,您面对的已是一队列经过初步分级的待修 Bug。同一项目还可同步覆盖开发、预发、生产及本地环境,无需为不同环境单独维护 QA 配置,真正实现一站式安全左移。
小编简评: 在AI编程全面普及的当下,代码生成速度往往远超人工安全审查的极限,Replay QA Security Scan精准切中了这一行业痛点。它并非传统的静态代码分析工具,而是深度嵌入研发流水线的自动化渗透测试引擎。每当触发QA流程,系统便会自动模拟真实攻击向量,精准定位注入漏洞、权限绕过及IDOR等AI代码高频盲区。其最大亮点在于“结果即行动”:所有发现均转化为结构化漏洞报告,附带可复现的攻击证据与针对性修复建议。更令人省心的是其跨环境一致性设计,一套配置无缝覆盖开发、预发、生产及本地调试节点,彻底告别多套测试环境的维护负担。配合灵活的定时调度机制,安全检测已从被动响应升级为主动防御。对于崇尚敏捷交付又坚守安全底线的工程团队,这款工具完美诠释了DevSecOps的核心价值,是提升研发效能与合规水平的隐形加速器,强烈推荐给每一位重视应用安全的开发者。无论是初创团队快速迭代,还是大型企业构建合规体系,它都能以极低的集成成本提供企业级防护能力。
用户评价:
“终于不用手动跑渗透测试了,CI/CD里加个插件就能自动出报告,太省心!”
“AI生成的代码确实容易漏掉越权漏洞,这个工具抓得特别准,修复建议也很实用。”
“跨环境一键同步测试的功能很赞,再也不用给每个环境配不同的安全策略了。”
“每天早上醒来就能看到分级好的漏洞列表,直接指派给对应开发,效率翻倍。”
“界面简洁无废话,集成速度快,确实是开发者会爱上的安全左移神器。”
关键词:#Replay QA Security Scan #Developer Tools #Security #开发者工具 #安全
官方网站: Replay QA Security Scan
英文介绍: Automated Penetration Testing for AI-Built Apps
Replay pentests your web app on every QA pass now: injection flaws, broken access control, IDOR, the stuff AI-generated code tends to miss. Findings come back as full bug reports, evidence and suggested fix included. Schedule it daily or weekly and skip the "remember to test" step. You wake up to a queue of bugs already triaged. Same projects also test against dev, staging, prod, and localhost, so you’re not maintaining separate QA setups per environment.
官方网站: Replay QA Security Scan
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~