Harden:AI 编程代理的安全防护层
AI 编程代理的安全防护层
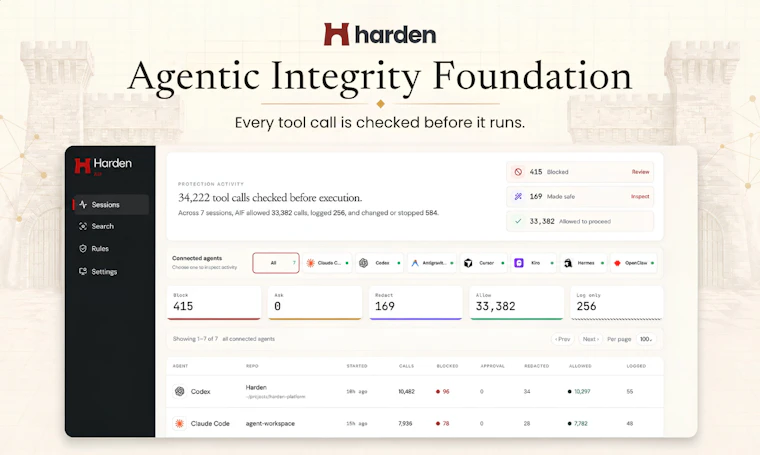
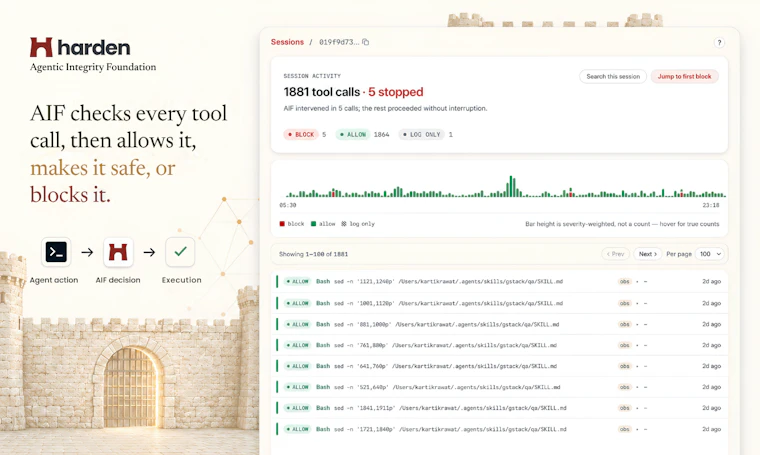
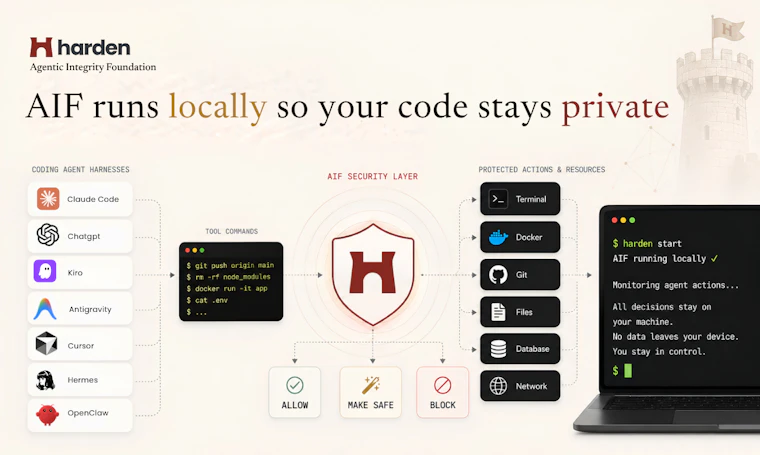
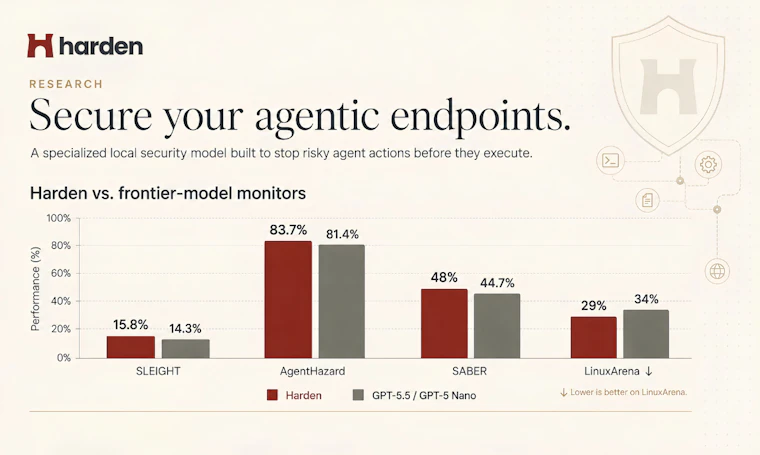
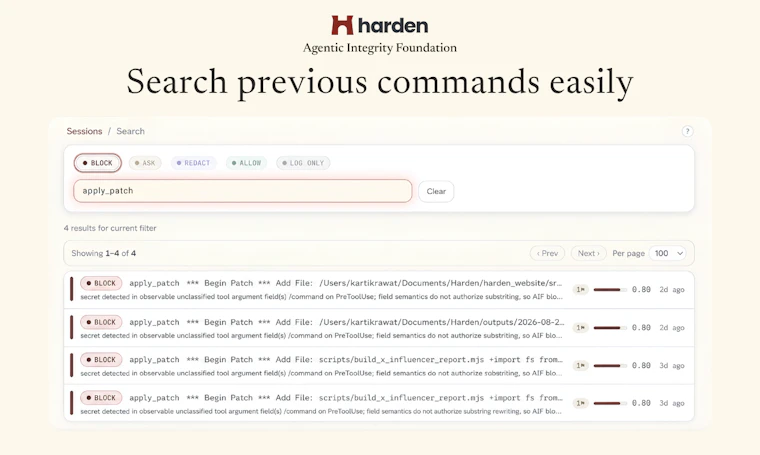
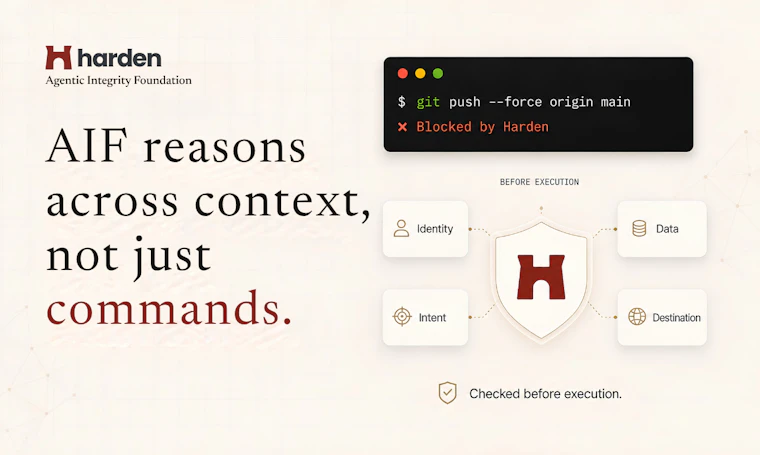
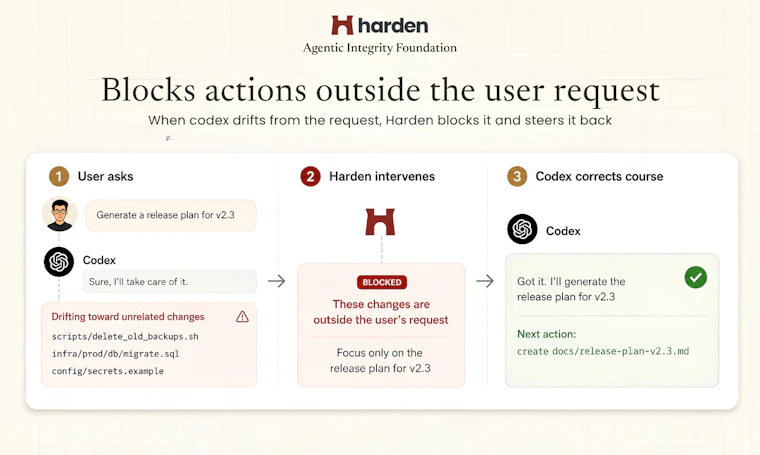
Harden AIF 是一款面向 AI 编程代理的免费本地安全工具。其专项训练模型会结合请求与会话上下文,在工具调用执行前进行实时安全校验。该工具在多项核心代理安全基准测试中表现超越前沿模型,同时确保您的代码仓库与工具输出始终留存于本机,彻底杜绝数据外泄风险。
小编简评: 在 AI 编程代理日益普及的今天,自动化脚本的潜在安全风险不容忽视。Harden 正是为此痛点量身打造的本地化安全防线。它并非传统的静态防火墙,而是深度集成于开发工作流的智能拦截器。通过实时解析请求参数与历史会话上下文,Harden 能在工具调用落地前精准识别恶意指令、越权操作或敏感数据抓取行为。其内置的专项模型在多项权威代理安全基准测试中表现优异,综合拦截率甚至超越了当前主流的前沿大模型。最令开发者信赖的是其“本地优先”的架构设计:所有代码仓库、环境变量及运行日志均严格驻留于用户设备端,完全脱离云端依赖,从根源上斩断数据外泄链条。对于追求极致效率与安全合规的技术团队而言,Harden 已超越普通插件范畴,成为 AI 时代不可或缺的底层护盾。它以零配置姿态融入 CI/CD 流程,将复杂的安全博弈转化为无感知的静默守护,真正实现了让开发者在畅享 AI 提效红利的同时,彻底告别安全焦虑。
用户评价:
“本地部署太安心了,跑 Agent 再也不怕代码泄露。”
“拦截逻辑很聪明,误报率低,直接嵌入终端毫无违和感。”
“终于有个不传云端的 AI 安全工具了,企业级项目必备。”
“配置简单,上手即用,对开源项目的保护效果立竿见影。”
关键词:#Harden #Developer Tools #Artificial Intelligence #Security #开发者工具 #人工智能 #安全
官方网站: Harden
英文介绍: A security layer for AI coding agents
Harden AIF is a free, local security tool for AI coding agents. Its post-trained model checks tool calls before they run, using your request and session context. It beat frontier models on key agent-security benchmarks, while keeping your repo and tool output on your machine.
以下是产品图片:
官方网站: Harden
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~