qsa.sh:在终端内完成对外部IP的安全扫描
在终端内完成对外部IP的安全扫描
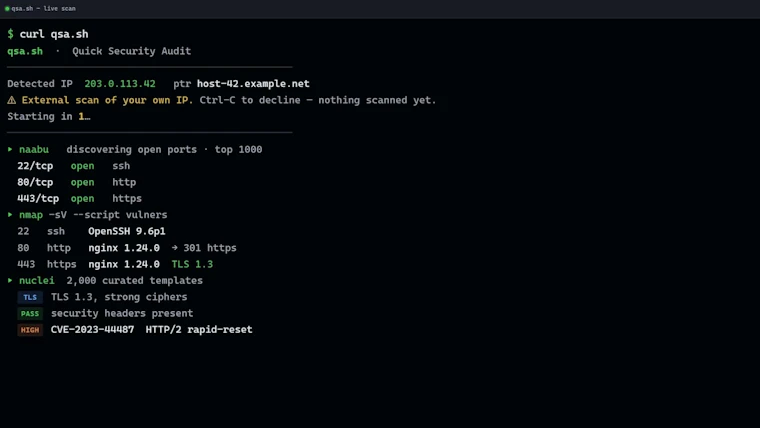
只需执行 curl qsa.sh,即可一键对服务器公网IP进行外部安全扫描。工具集成 naabu、nmap + vulners 及 nuclei,能在约30秒内将开放端口、服务版本及已知CVE漏洞实时流式输出至终端。让你清晰掌握互联网视角下的主机暴露面:无需注册账号,数据零留存。基础版免费实时扫描;付费Pro版支持全端口(65535)异步深度探测,一次性Deep版则调用完整 nuclei 引擎并邮件发送报告,助你深挖表层之下的潜在风险。
小编简评: qsa.sh 是一款令人惊艳的轻量级终端安全扫描利器,完美契合现代 DevOps 与安全运维的高效需求。它摒弃了繁琐的配置与庞大的依赖包,仅凭一条 curl 命令即可无缝调度 naabu、nmap、vulners 和 nuclei 等业界顶尖扫描引擎,在短短30秒内精准绘制出服务器的公网暴露面。其“无账号、零存储”的极简设计理念极大降低了数据隐私顾虑,特别适合追求敏捷迭代的开发者与中小企业安全团队。免费版已能高效满足日常基线检查,而 Pro 版的异步全端口扫描与 Deep 版的深度漏洞挖掘,则为合规审计与渗透测试提供了扎实的企业级支撑。无论是嵌入 CI/CD 自动化流水线,还是应对突发安全事件的快速响应,qsa.sh 都能以极低的系统资源开销输出高信噪比的威胁情报。它将复杂的资产测绘与漏洞评估浓缩于方寸终端之间,真正践行了“安全左移”与“即时可见”的工程哲学,绝对是每位技术从业者命令行中不可或缺的实战利器。
用户评价:
“速度真快,三十秒跑完所有端口,终端直出结果太爽了!”
“不用注册就能扫,隐私保护到位,运维必备神器。”
“Pro版异步扫描很稳,漏报率极低,推荐企业用。”
“命令简单粗暴,直接贴进脚本里做自动化巡检刚好。”
“免费版够用,Deep版邮件报告很详细,性价比不错。”
关键词:#qsa.sh #Developer Tools #Business Intelligence #Security #开发者工具 #商业智能 #安全
官方网站: qsa.sh
英文介绍: External security scan of your own IP, in your terminal
Run curl qsa.sh for a one-command external security scan of your server’s own public IP — naabu, nmap + vulners, and nuclei map your open ports, service versions, and known CVEs, streamed straight to your terminal in ~30 seconds. See exactly what the internet sees of your host: no account, nothing stored. Free scans run live; paid Pro (all 65,535 ports, async) and one-time Deep (the full nuclei firehose, emailed) dig deeper uncovering vulnerabilities below the surface.
以下是产品图片:
官方网站: qsa.sh
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~