Polylane for Security:在漏洞上线前就将其揪出
在漏洞上线前就将其揪出
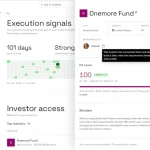
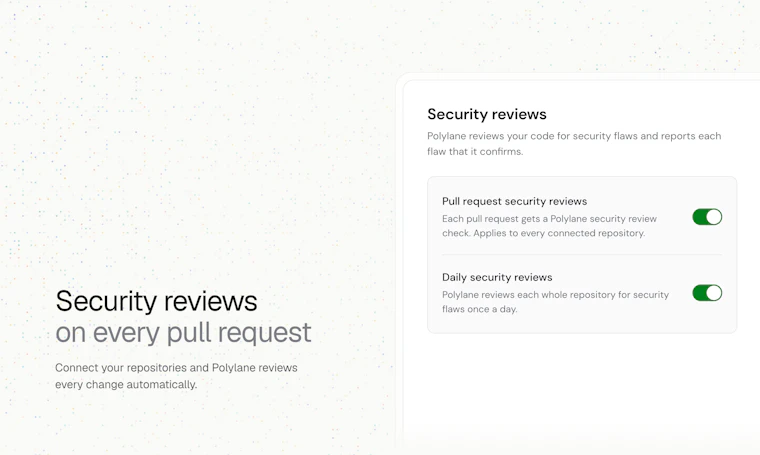
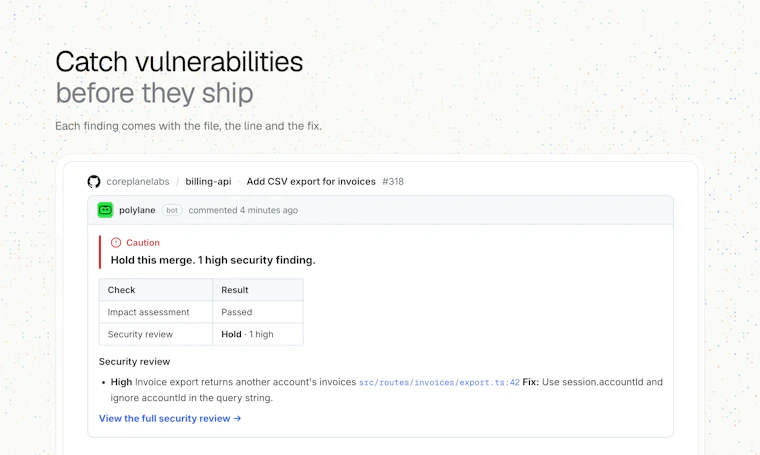
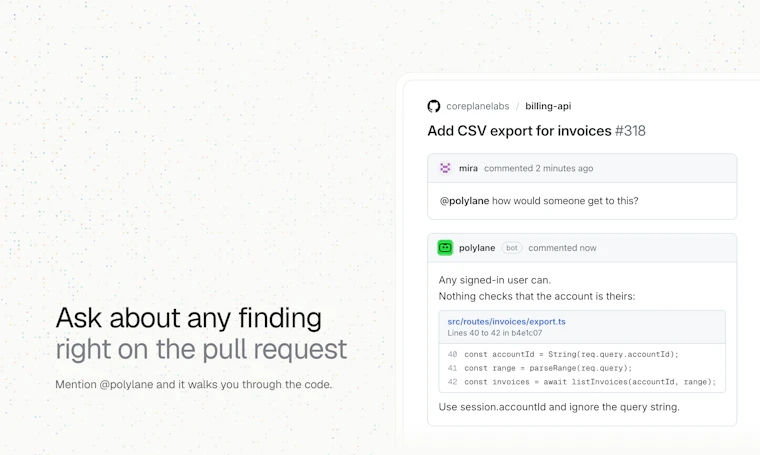
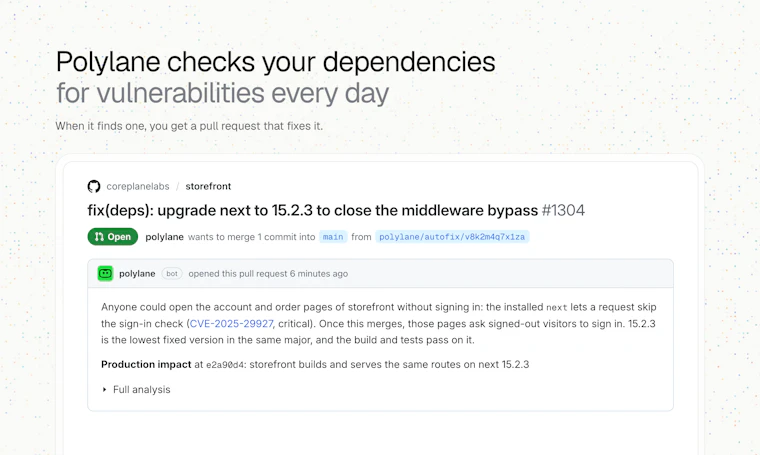
Polylane 审查即将投入生产的 Pull Request,精准识别可被利用的安全漏洞。每一条发现都会追溯攻击者可控输入到具体漏洞代码行,并附带证据与修复建议。安全的候选改动则会附上排除原因,让你放心合并。每日依赖项扫描自动检测已知 CVE,按严重程度优先排序,并在活跃部署的仓库中直接创建修复 Pull Request。
小编简评: Polylane for Security 是一款面向安全团队和开发者的智能代码审查工具,专为 CI/CD 流程中的安全防线而生。它最亮眼的能力在于不仅能找出潜在漏洞,还能追踪攻击者可控输入到漏洞行的完整链路,并给出证据与修复建议,这在同类工具中相当少见。其依赖项每日扫描功能同样实用,自动排序 CVE 严重级别并直接创建修复 PR,大大减少了安全团队的重复劳动。作为一款结合 AI 与安全审查的产品,Polylane 把「安全左移」理念落到了实处——在代码合入前就拦截风险,而不是等到上线后再被动响应。对于追求高效协作和安全质量的团队来说,这是一个值得纳入工具链的强力助手。
用户评价:
“接入后发现了不少之前漏掉的漏洞,证据链清晰,非常专业”
“依赖项扫描帮我们省了大量排查时间,自动开PR修复太方便了”
“安全审查速度快,修复建议实用,团队整体安全水平提升明显”
“对新手开发者特别友好,每条发现都附带详细解释和修复方案”
“日常开发中默默守护,没有过多打扰,体验很舒适”
关键词:#Polylane for Security #Developer Tools #Artificial Intelligence #Security
官方网站: Polylane for Security
英文介绍: Catch exploitable vulnerabilities before they ship
Polylane reviews production-bound pull requests for exploitable security flaws. Findings trace attacker-controlled input to the vulnerable line, with the evidence and suggested fix. Safe candidates are ruled out with a reason. Daily dependency scans find known CVEs, prioritise the most severe and open fix pull requests on active, deployed repositories.
以下是产品图片:
官方网站: Polylane for Security
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~