LegacyFixer:Python依赖安全扫描,支持按需生成修复PR
Python依赖安全扫描,支持按需生成修复PR
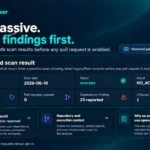
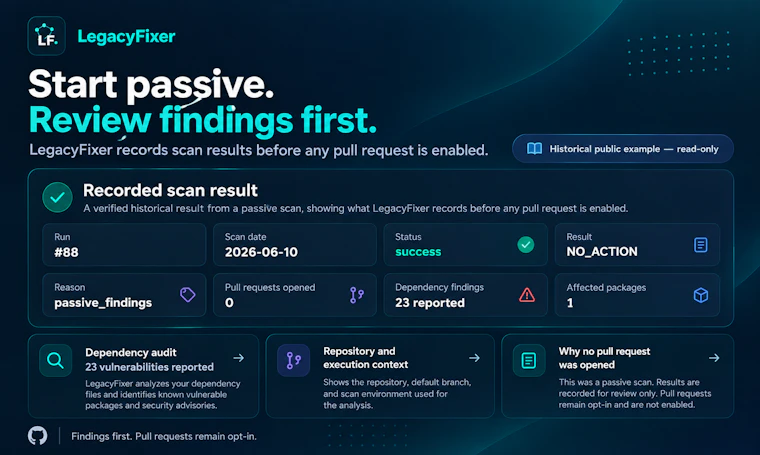
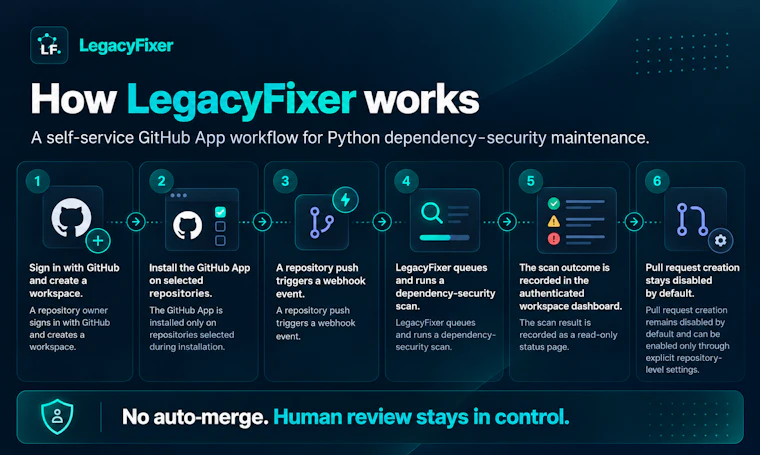
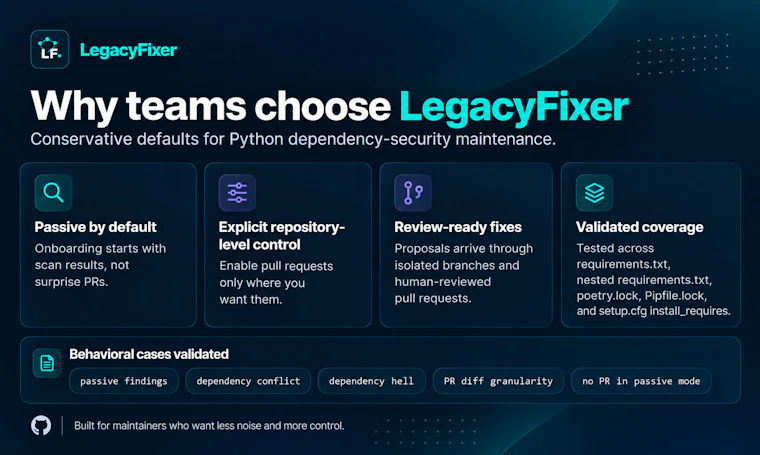
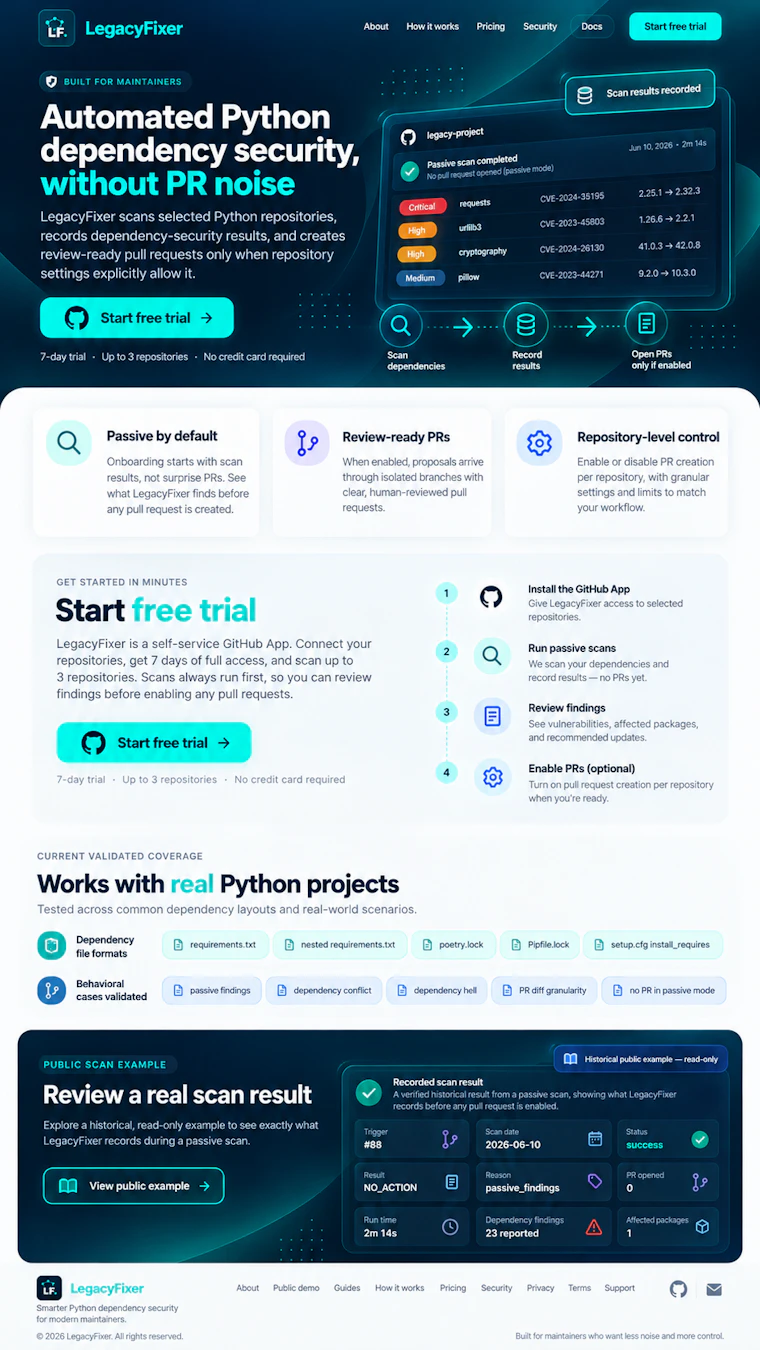
与Dependabot和Renovate不同,LegacyFixer以安全优先为核心,专注Python依赖项漏洞扫描。当自动修复不适用时,它仍会精准报告风险;仅在策略与验证检查通过后,才会自动生成修复PR。每次扫描均会输出明确结果,包括不创建PR的“仅检测(NO_ACTION)”状态。该工具作为GitHub App部署于Google Cloud Run,轻量高效。
小编简评: 在Python生态日益复杂的今天,依赖管理已成为项目安全的隐形防线。LegacyFixer作为一款新兴的Developer Tools,巧妙地将GitHub原生工作流与Google Cloud Run的无服务器架构深度融合,打造出极致轻量且专注Security的自动化运维方案。与传统工具盲目推送版本更新不同,LegacyFixer坚持“安全优先”的核心逻辑,通过高精度静态分析精准定位第三方库漏洞。其核心优势在于智能分级处理机制:系统不会粗暴地执行全量替换,而是结合业务上下文进行策略校验,仅在确认兼容性与安全性双达标时,才自动生成修复PR;若发现风险但当前环境不宜贸然改动,则果断输出NO_ACTION状态,从根源上杜绝“越修越崩”的工程灾难。对于注重代码质量与合规性的研发团队,LegacyFixer不仅是提升CI/CD效率的神器,更是践行DevSecOps理念的标杆之作。零侵入式部署、毫秒级响应,让每一次依赖升级都安心可控。
用户评价:
“终于不用手动排查依赖漏洞了,扫描结果很准,推荐!”
“相比其他工具更克制,不瞎升级版本,安全感拉满。”
“部署超快,GitHub集成丝滑,团队都在用。”
“对老项目特别友好,只报风险不强行改代码,好评。”
关键词:#LegacyFixer #Developer Tools #GitHub #Security #Google Cloud Run #开发者工具 #安全防护
官方网站: LegacyFixer
英文介绍: Python dependency security scans with optional fix PRs
Compared with Dependabot and Renovate, LegacyFixer focuses on security-first scanning of Python dependencies. It reports vulnerability findings even when an automated fix is not appropriate, and creates a fix pull request only when its policy and validation checks allow it. Each scan produces an explicit outcome, including detect-only (NO_ACTION) when no fix PR is created. LegacyFixer runs as a GitHub App on Google Cloud Run.
以下是产品图片:
官方网站: LegacyFixer
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~