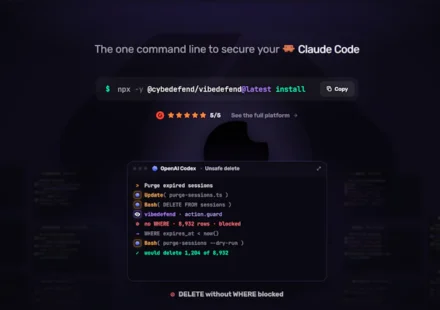
VibeDefend by CybeDefend:一行命令,为你的Cursor与Claude Code筑牢安全防线
在AI编程日益普及的今天,效率与安全往往难以兼得。VibeDefend正是为此痛点而生的一款轻量级开发者工具。它巧妙地将氛围编程的流畅体验与企业级安全防护无缝融合。最打动我的是其前置拦截机制:不同于传统事后审计,VibeDefend能在代码生成瞬间实时扫描Diff,并在危险指令如误删目录提权操作或泄露密钥触发前果断叫停。更智能的是,它能自动解析仓库历史,将业务逻辑与安全红线注入AI上下文,让大模型真正懂你的项目规范。安装过程极简,一条命令即可完成多平台适配,且基础功能永久免费免绑卡,极大降低了中小团队的试…
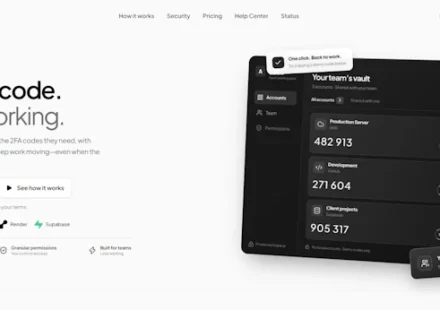
Pair2FA:为团队提供安全的二次验证共享方案
在远程协作与敏捷开发成为常态的今天,团队账户的二次验证(2FA)管理往往成了效率瓶颈。Pair2FA 精准切中这一痛点,以极简的 SaaS 架构重新定义了安全凭证的流转方式。它并非简单粗暴地“共享密码”,而是通过实时令牌同步机制,在保障核心资产安全的前提下,彻底抹平了跨时区、跨岗位的验证等待时间。对于频繁切换云控制台、CI/CD 流水线或第三方 SaaS 平台的团队而言,Pair2FA…
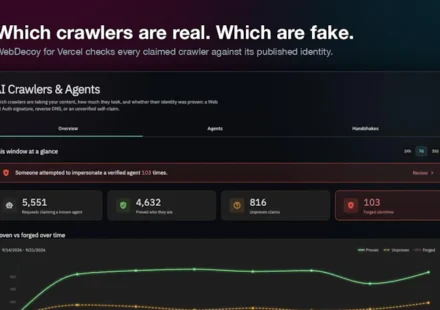
WebDecoy for Vercel:精准识别访问你 Vercel 应用的真实爬虫与伪造流量
在如今流量生态日益复杂的背景下,Vercel 开发者最头疼的莫过于如何精准区分真实业务流量与恶意爬虫。WebDecoy for Vercel 提供了一套极其优雅的无侵入式解决方案。它巧妙利用 Vercel 原生的 Log Drain 机制,在零代码改造的前提下,实现了对每一笔请求的精细化溯源。其核心优势在于“只监不控”的设计哲学:通过严格校验官方 IP 白名单与 UA…
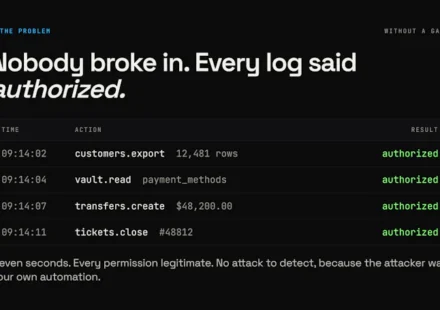
Execlave:守护AI智能体通往现实世界的安全之门
在生成式AI爆发式增长的当下,企业级智能体的“失控风险”已成为技术负责人最头疼的难题。Execlave精准切中这一痛点,以“运行时策略引擎”为核心,重新定义了AI安全治理的标准范式。与传统依赖事后日志分析或静态权限配置的方案不同,Execlave采用前置拦截架构,将安全策略无缝嵌入智能体的决策链路中。无论是调用外部API、访问核心数据库还是执行自动化脚本,所有操作均在受控环境中接受实时校验。其内置的一键熔断机制与全链路审计追踪功能,不仅大幅降低了误操作带来的业务中断风险,更让合规团队轻松应对SOC…
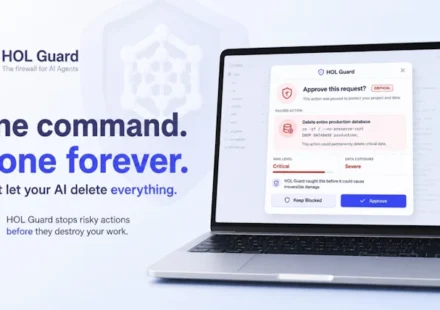
HOL Guard:首款AI智能体防火墙
在生成式AI爆发式增长的当下,智能体(Agent)正以前所未有的速度接入企业核心业务,但随之而来的权限滥用与数据泄露风险也令安全团队倍感压力。HOL Guard的出现可谓恰逢其时。作为业内首款专注AI智能体的防火墙,它巧妙地在智能体执行层与企业基础设施之间构筑了一道动态防御屏障。与传统依赖事后审计的安全方案不同,HOL…