Epherem:发现AI构建应用中的登录与数据库漏洞
发现AI构建应用中的登录与数据库漏洞
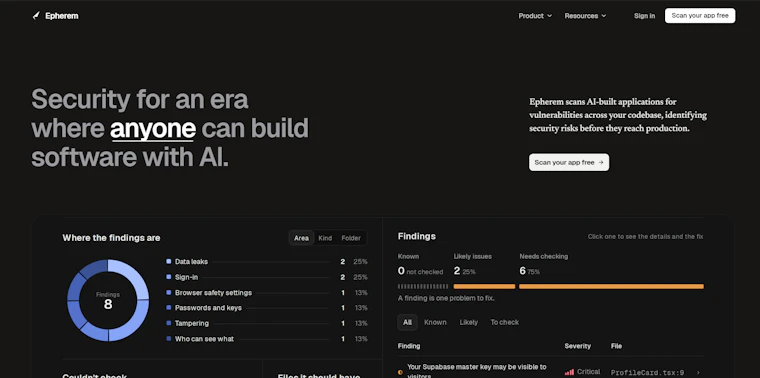
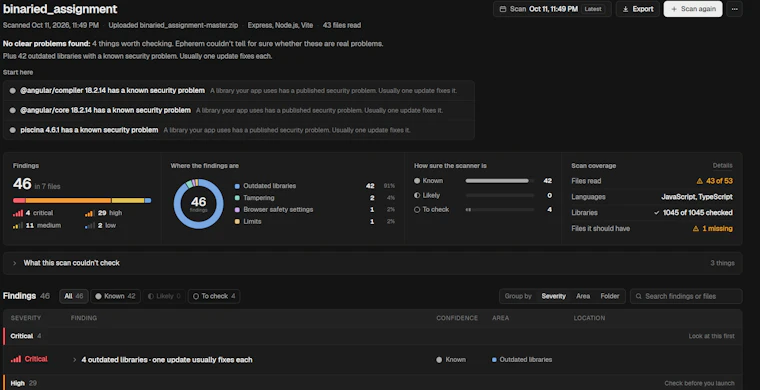
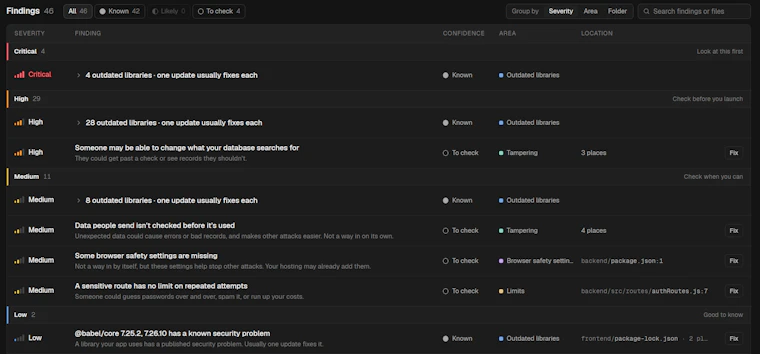
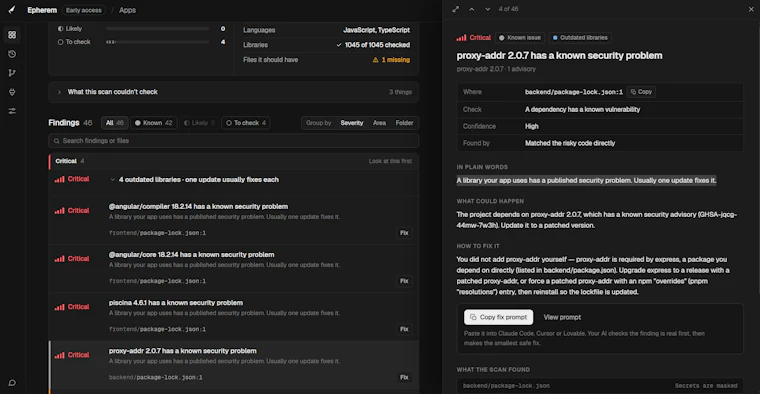
Epherem是一款专为AI生成应用设计的免费源代码安全扫描工具。它可自动检测身份验证、数据库访问权限、API密钥泄露及依赖包漏洞等常见安全风险。支持上传ZIP文件或直连GitHub仓库进行一键扫描。检测结果提供通俗易懂的说明、修复建议,以及可直接粘贴至Claude Code、Lovable或Cursor等AI编程助手的提示词。报告支持导出,方便与AI助手协同复核,并标注了扫描器无法确认的潜在问题。
小编简评: 在AI辅助开发日益普及的今天,代码质量与安全往往被“快速上线”的需求所掩盖。Epherem作为一款轻量级开发者工具,精准切中了这一痛点。它无需复杂配置,只需接入GitHub仓库或上传打包文件,即可对基于AI生成的应用进行深度安全审计。其核心亮点在于不仅识别身份验证缺陷、数据库越权及密钥泄露等高危问题,更提供可直接喂给Claude Code、Cursor等AI编程助手的修复提示词,极大降低了人工排查成本。对于习惯“氛围编码”的独立开发者而言,Epherem就像一位不知疲倦的安全搭档,将原本繁琐的代码审查转化为自动化工作流。结合Google Cloud Run等现代云原生架构,它能无缝嵌入CI/CD流水线,真正实现安全左移。尽管部分边缘场景仍需人工二次确认,但整体已具备准企业级防护水准。无论是初创团队还是个人极客,都能借此在享受AI提效的同时,为应用筑牢安全底线,让每一次迭代都安心可靠。
用户评价:
“扫得挺快,直接给Cursor发修复指令太省心了,推荐!”
“刚用Vibe coding搭的项目,跑了一下发现好几个API密钥没藏好,救大命。”
“界面简洁无广告,GitHub直连很丝滑,适合个人开发者。”
“报告能导出这点很棒,配合Cloud Run部署前必跑一遍。”
“基础漏洞抓得很准,就是偶尔会误报,不过人工复核一下就行。”
关键词:#Epherem #Developer Tools #GitHub #Vibe coding #Google Cloud Run #开发者工具 #氛围编码(Vibe Coding)
官方网站: Epherem
英文介绍: Find login and database flaws in your AI-built app
Epherem is a free source code security scanner for apps built with AI. It checks for common security issues involving authentication, database access, exposed API keys and vulnerable packages. Upload a ZIP or connect a GitHub repository to scan your app. Findings include plain-English explanations, suggested fixes and prompts you can paste into Claude Code, Lovable or Cursor. Reports can also be exported for review with your AI coding assistant, including issues the scanner couldn’t verify.
以下是产品图片:
官方网站: Epherem
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~