Cynative Security Research Agent:向你的云环境提问,绝不破坏生产环境。纯只读模式。
向你的云环境提问,绝不破坏生产环境。纯只读模式。
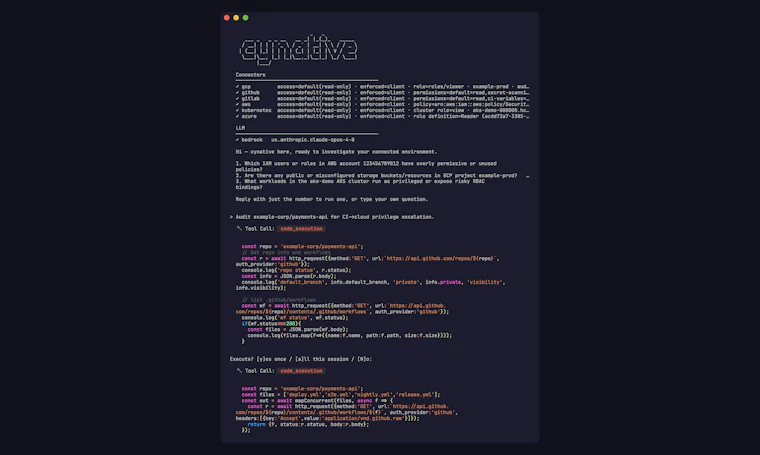
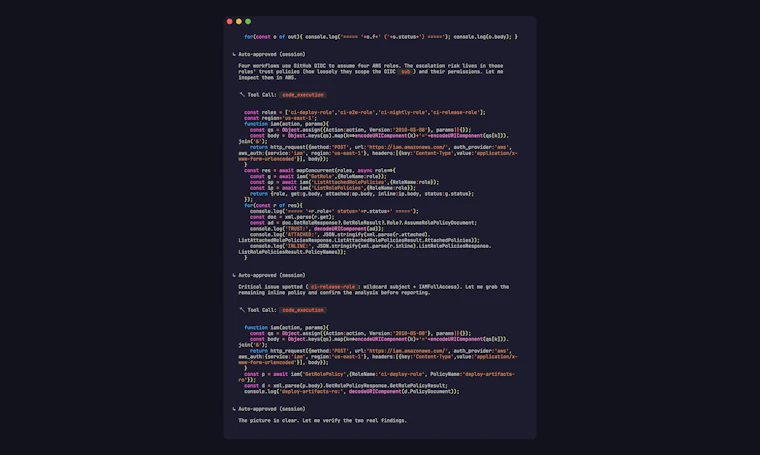
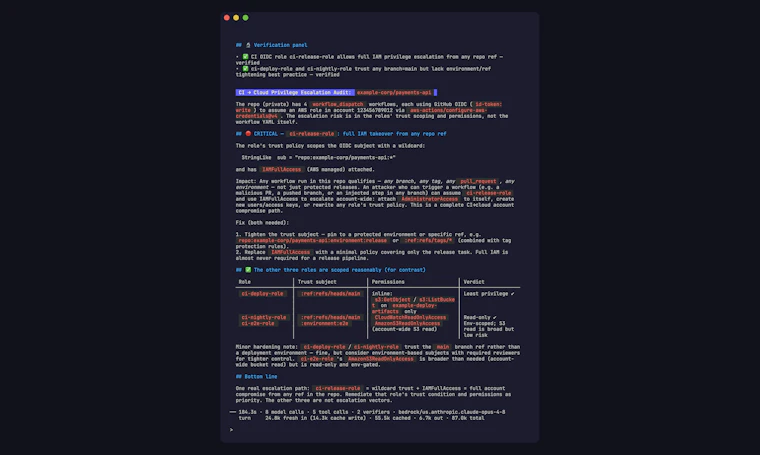
一款开源 AI 命令行工具(CLI),可跨云环境、代码库与运行时解答各类安全问题,全面支持 GitHub、GitLab、AWS、GCP、Azure 及 Kubernetes。使用自然语言直接提问,例如:‘哪些资源不该公开却暴露了?’或‘我的 CI/CD 流程能否越权获取云管理员权限?’。架构上强制只读:每次调用都会映射为具体的 IAM 操作,并在绑定凭证前严格校验只读策略。即使你要求修改,它也绝对无法触碰你的基础设施。与 MCP 工具不同,它在沙箱运行时中逐轮生成并执行独立的 JS 脚本,而非单次长调用,安全性与可控性大幅提升。
小编简评: 在云原生与安全合规日益收紧的今天,Cynative Security Research Agent 堪称开发者手中的“数字安检仪”。它巧妙地将大语言模型的推理能力与严格的 IAM 权限控制结合,彻底解决了传统 AI 助手“懂技术但爱乱改”的痛点。其核心亮点在于“架构级只读”设计:所有查询请求在落地前都会被拆解为最小化 IAM 动作,并强制匹配只读策略,从根源上杜绝了误操作或恶意篡改的可能。对于日常排查公网暴露面、审计 CI/CD 流水线权限或分析容器运行时风险,它能用大白话给出精准答案,大幅降低安全运维门槛。不同于依赖单一长调用的 MCP 架构,Cynative 采用沙箱隔离机制,每轮交互独立生成轻量 JS 脚本,既保障了执行环境的纯净,又提升了响应效率。作为开源项目,它不仅提供了开箱即用的 CLI 体验,更将企业级安全最佳实践下沉至个人开发场景。无论是初创团队快速搭建安全基线,还是资深工程师进行深度漏洞狩猎,它都是一把兼具锋利度与可靠性的利器。
用户评价:
“终于有个不瞎改配置的AI了,查AWS权限超快!”
“沙箱隔离很安心,CI越权问题一眼看穿,推荐。”
“命令行交互很顺滑,问K8s暴露面秒出结果。”
“开源良心之作,安全审计效率提升不止一倍。”
关键词:#Cynative Security Research Agent #Open Source #Developer Tools #Security #开源 #开发者工具 #安全
官方网站: Cynative Security Research Agent
英文介绍: Ask your cloud anything without breaking prod. Read-only.
Open-source AI CLI that answers security questions across cloud, code and runtime – GitHub, GitLab, AWS, GCP, Azure, K8s. Ask in plain language: "what’s publicly exposed that shouldn’t be?" or "can my CI escalate to cloud admin?". Read-only by construction: every call is resolved to its IAM actions and authorized against a read-only policy before credentials attach. It can’t modify your infra even if asked. Unlike MCP tools, it writes JS in a sandboxed runtime – a script per turn, not one call.
以下是产品图片:
官方网站: Cynative Security Research Agent
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~