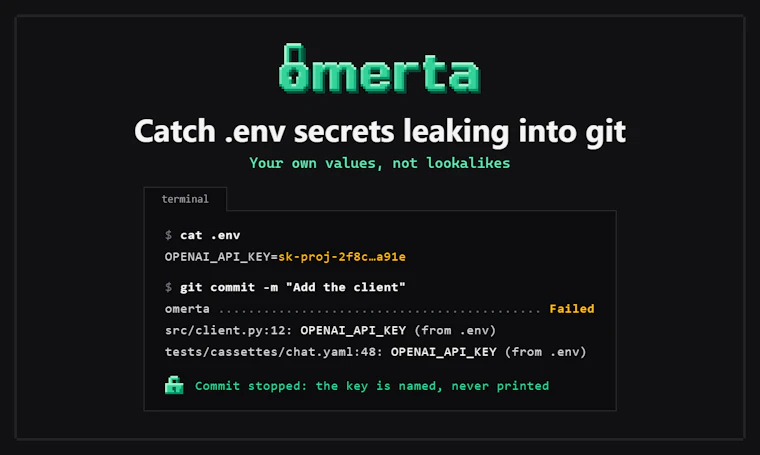
omerta:拦截 .env 敏感信息泄露至 Git
拦截 .env 敏感信息泄露至 Git
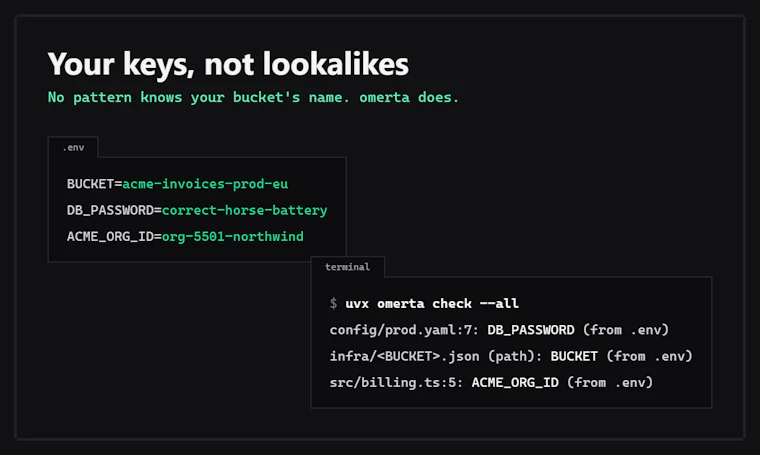
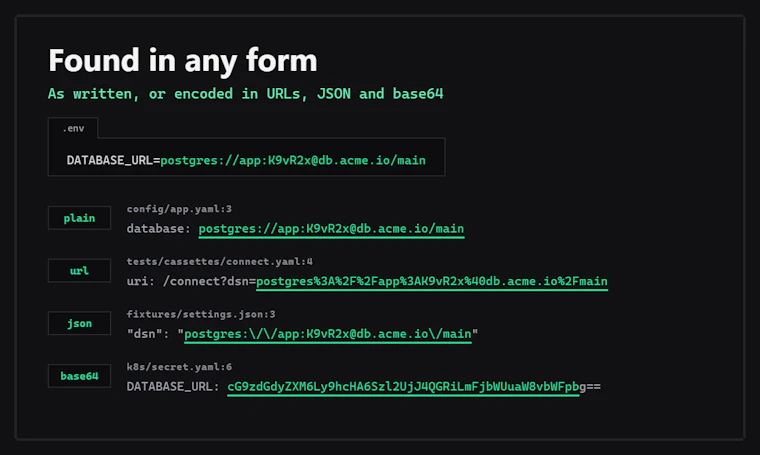
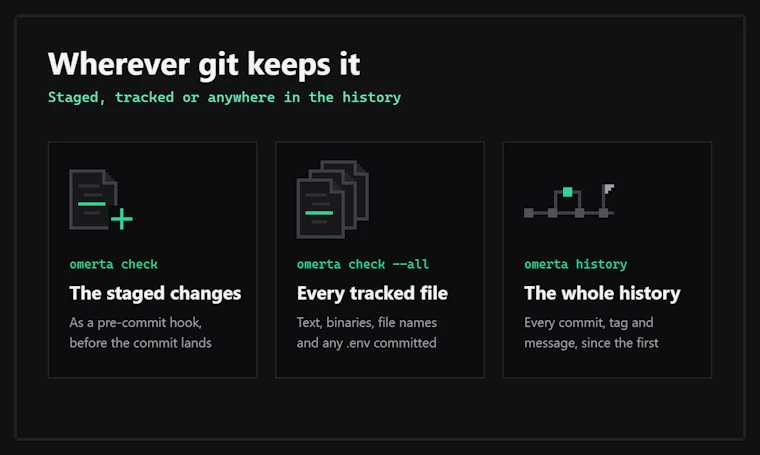
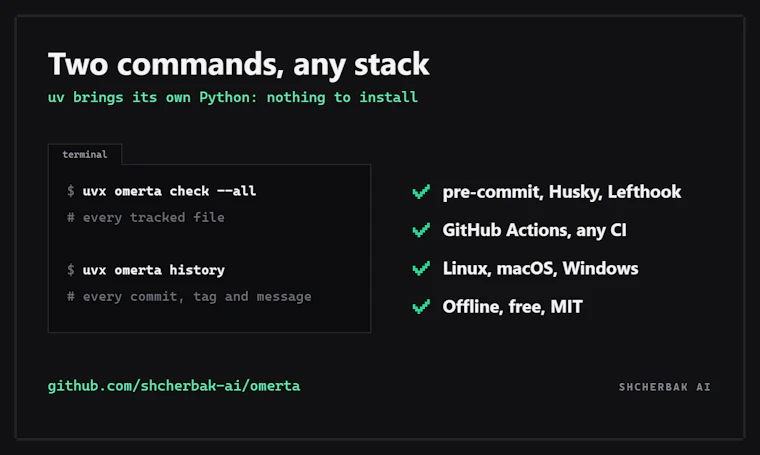
拦截 .env 敏感信息泄露至 Git:一款预提交钩子与命令行工具。当 API 密钥或环境变量文件中的任何实际值被暂存、跟踪或存在于历史记录中时,它会直接阻断操作。它精准识别真实凭证,而非依赖模糊的正则匹配。
小编简评: 在 DevOps 流程日益复杂的今天,代码安全已成为开发者的核心痛点。omerta 作为一款轻量级开源工具,精准切中了“环境变量泄露”这一顽疾。与传统依赖正则表达式扫描的方案不同,omerta 采用基于真实值的校验机制,有效避免了误报与漏报,让安全拦截更加精准高效。作为 GitHub 生态下的优秀开发者工具,它无缝集成于 pre-commit 阶段,在代码推送前自动阻断敏感信息入库,从源头切断 CI/CD 流水线的安全隐患。其设计哲学强调实用主义,不追求繁复的配置,而是以极简的 CLI 交互和零侵入性架构赢得团队青睐。对于注重代码合规与数据安全的现代研发团队而言,omerta 不仅是一把守护密钥的隐形盾牌,更是提升工程效能的必备利器。将安全左移,从每一次 commit 开始,omerta 用实力证明:真正的防护,往往藏在最简洁的代码逻辑里,值得每位工程师体验。
用户评价:
“终于不用手动检查.env了,git push直接报错太安心!”
“配置超简单,接入项目后没出现过一次误杀,强推!”
“比那些满屏红字警告的正则工具好用多了,精准拦截。”
“团队新人老是不小心把key写进代码,装上这个再也没出过岔子。”
“轻量又高效,GitHub Actions里跑起来毫无压力。”
关键词:#omerta #Open Source #Developer Tools #GitHub #开源 #开发者工具
官方网站: omerta
英文介绍: Catch .env secrets leaking into git
Catchenv secrets leaking into git: a pre-commit hook and CLI that fails when an API key or any value of your env files is staged, tracked or anywhere in the history. Your real values, not patterns.
以下是产品图片:
官方网站: omerta
您觉得这个产品怎么样?有什么亮点或不足?可以分享给您的朋友一起探讨!
每天下午16:00,实时同步 Product Hunt 精选榜单,用中文呈现全球顶级开发者、创业者的奇思妙想,准时链接全球创意!欢迎持续关注~~~